VLESS nedir, VMess ve Trojan'dan farkı ne
Kurulum rehberleri editörü
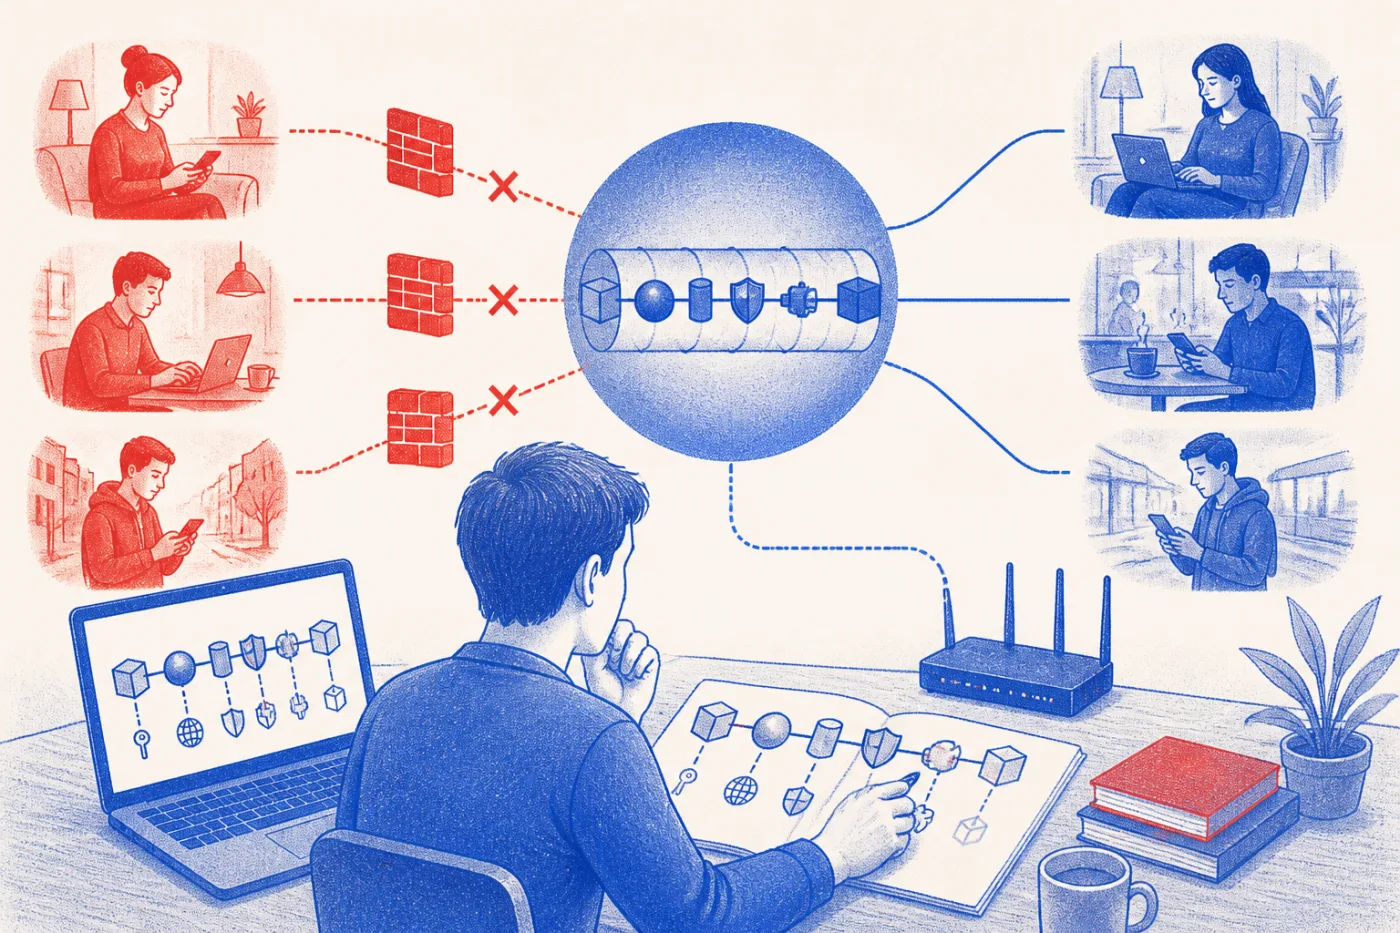
VLESS, Xray belgesinin tanımıyla durumsuz ve hafif bir taşıma protokolü: istemci ile sunucu arasında köprü kurar, kendi başına şifreleme katmanı sayılmaz. Şifreleme ve gizleme işini altındaki katman (TLS ya da Reality) üstlenir.
VMess'ten ana farkı sistem saatine bağlı olmaması; kimlik doğrulama yine UUID ile yapılıyor. Aşağıda bunu Trojan, WireGuard, OpenVPN ve Shadowsocks ile yan yana koyuyorum, sonra vless:// anahtarını parça parça açıyorum.
VLESS neyi yapar, neyi yapmaz
Xray belgesi VLESS'i durumsuz ve hafif bir taşıma protokolü olarak tanımlıyor. Aynı belge, açık bir ağda VLESS'in dış bir taşıma güvenliği katmanıyla kullanılması gerektiğini söylüyor; istisna, güvenilen bir hatta özel adrese bağlanmak ya da VLESS Encryption'ı açmak.
Yani tek başına VLESS bir paket olarak şifreleme vaat etmez. Pratikte onu TLS veya Reality ile birlikte görürsünüz. Çekirdek tarafında bu işi Xray-core yapıyor; projenin sayfasında VLESS, REALITY, XTLS ve Vision konu başlıkları olarak sayılıyor ve lisansı MPL-2.0.
Xray ayarlarını ve anahtarın sunucu tarafını merak ediyorsanız Xray kurulumu sayfası yapıyı ayrıntılı gösteriyor.
VMess ve Trojan'dan farkı
İki protokol de aynı çekirdekte yapılandırılabiliyor, ama tasarımları farklı.
VMess: sistem saatine bağlı
Xray belgesi VMess'in sistem saatine bağlı olduğunu açıkça yazıyor ve Xray çalışan sistemin UTC saatinin gerçek saatten en fazla 120 saniye sapmasını istiyor. Aynı sayfada şifreleme seçenekleri olarak aes-128-gcm ve chacha20-poly1305 sayılıyor, varsayılan olan auto istemcinin donanımına bakarak seçim yapıyor. VLESS bu saat bağımlılığını taşımıyor.
Trojan: parola ve TLS
Trojan ayarında kimlik doğrulama bir parola. Xray belgesi Trojan'ın taşıma güvenliğiyle, yani TLS ile kullanılması gerektiğini belirtiyor; kamusal ortamda Mux da şart. VLESS'te kimlik UUID, Trojan'da parola; dışarıdan bakınca ikisi de çoğunlukla TLS'li bağlantı gibi görünmeye çalışır, ama bu görünümün ne kadar işe yaradığını belgeler ölçmüyor.
Reality ve Vision ne işe yarar
REALITY projesinin sayfası, sunucunun kendi TLS sertifikası yerine gerçek bir üçüncü taraf sitesine işaret edilebildiğini anlatıyor: araya giren biri, seçtiğiniz SNI ile gerçek bir TLS bağlantısı görüyor. Kimliği doğrulanmayan trafik hedef siteye yönlendiriliyor. Proje bunun sunucunun TLS parmak izini ortadan kaldırdığını iddia ediyor; bu projenin kendi beyanı, bağımsız bir ölçüm değil.
Vision tarafında Xray belgesi xtls-rprx-vision akışını anlatıyor: iç el sıkışmaya rastgele dolgu ekliyor ve UDP 443 (QUIC) trafiğini keserek tarayıcıların standart HTTPS'e dönmesini sağlıyor. Çoğu Reality anahtarında flow alanında bu değeri görürsünüz.
Trafiğin filtreler tarafından nasıl tanındığını merak ediyorsanız DPI nedir yazısına bakın.
vless:// anahtarının parçaları
Xray topluluğundaki paylaşım bağlantısı önerisine göre biçim vless://uuid@host:port?parametreler#ad şeklinde. Öneri, alan tanımlarının protokolle birlikte değişebileceğini de not ediyor. Parametrelerin görevi şöyle:
- uuid: kullanıcı kimliği, sunucudaki id değerine karşılık gelir.
- host ve port: sunucunun alan adı veya IP'si ile port numarası.
- type: taşıma yöntemi; tcp, ws, grpc, httpupgrade ve xhttp gibi değerler alır.
- security: none, tls veya reality; yazılmazsa none sayılır.
- sni: TLS ya da Reality için sunucu adı.
- fp: istemci el sıkışma parmak izi; Reality'de zorunlu.
- pbk ve sid: Reality parolası ve kısa kimlik. REALITY sayfasına göre kısa kimlik hex karakterlerden oluşur, çift uzunlukta ve en fazla 16 karakterdir.
- flow: örneğin xtls-rprx-vision.
WireGuard, OpenVPN ve Shadowsocks yanında VLESS
Karşılaştırmayı belgelenmiş özelliklerle sınırlıyorum; hangisinin filtrelere daha az görünür olduğunu bu kaynaklar ölçmüyor, o yüzden bu konuda sıralama yapmıyorum.
WireGuard sitesine göre tüm paketler UDP üzerinden gider; şifreleme için Noise_IK el sıkışması, ChaCha20-Poly1305 ve Curve25519 kullanılır ve sunucu yetkisiz paketlere cevap vermez. OpenVPN sayfası onu SSL/TLS standardını kullanan tam özellikli bir SSL VPN olarak tanımlıyor ve tek bir TCP ya da UDP portu üzerinden çalışabildiğini söylüyor. Shadowsocks sitesi onu SOCKS5'e gevşek dayanan bölünmüş bir vekil olarak anlatıyor: ss-local veriyi şifreleyip ss-remote'a gönderiyor, şifreleme düzeni seçilen şifreye bağlı.
VLESS ise bunların hiçbiri gibi tek paket değil; kimlik ve taşıma katmanı ayrı, güvenlik katmanı (TLS ya da Reality) ayrı seçiliyor. Bunun bedeli, ayarın istemci tarafında daha çok parametre içermesi. Genel protokol haritası için protokoller sayfamız var.
Hangi istemci okur, nasıl başlanır
vless:// anahtarını Xray çekirdeğini kullanan ücretsiz istemciler okur; sitede v2rayNG ve Hiddify için adım adım sayfalar var. Nakliyat Key bu protokolün üzerine kurulu bir hizmet; kendi uygulaması yok, anahtar bu istemcilerde çalışıyor ve bir tarifede aynı anda en fazla 5 cihaz kullanılabiliyor.
- Telegram botunu açın (@nakliyat_key_bot): kişisel VLESS anahtarınızı ve on gün ücretsiz kullanımı alın.
- Anahtarı kopyalayıp istemcide içe aktarın.
- Bağlanın ve bir IP kontrolüyle bağlantıyı doğrulayın.